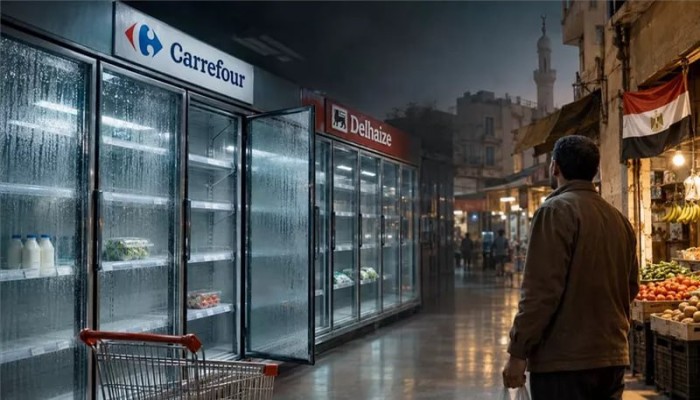
ضربت هجمات سيبريانية غير مسبوقة سلاسل التجزئة الكبرى في 9 دول أوروبية، حيث استهدفت بشكل مباشر فروع كارفور وديلهايز، مما أدى إلى تعطيل وحدات التبريد ورفع حرارتها ليلاً لتصل إلى درجات قياسية أتلفت أطناناً من الأغذية.
وفي أعقاب تلك الواقعة الخطيرة، تحولت المبردات والمجمدات فجأة من أداة لحفظ اللحوم والألبان إلى سلاح استراتيجي يهدد سلاسل الإمداد العالمية، الأمر الذي أثار مخاوف واسعة حول احتمالية امتداد هذا السيناريو التخريبي إلى قطاع التجزئة المصري.
تفاصيل الهجوم السيبراني على المتاجر الأوروبية
ومن الناحية الميدانية، انطلقت شرارة الاعتداءات الإلكترونية أولاً داخل الأراضي الفرنسية، وسرعان ما امتدت رقعتها لتشمل بلجيكا وهولندا والسويد وإيطاليا، بالإضافة إلى لوكسمبورج وإستونيا وفنلندا والبرتغال، مما أربك القطاع التجاري في تلك الدول الأوروبية المتضررة.
وعلى نحو صادم، استيقظ المسؤولون في المتاجر الكبرى ومستودعات التموين التابعة لشركات مثل إيكيا على تلف هائل بالبضائع، حيث تحولت غرف التبريد المخصصة لحفظ اللحوم والأغذية الطازجة إلى بيئات حارة تسببت بفساد آلاف الأطنان الغذائية.
وبناءً على المعاينات الأولية، تلاعب القراصنة بأنظمة التشغيل مفعّلين خاصية إذابة الجليد عن بُعد، الأمر الذي أدى إلى قفز درجات الحرارة الداخلية لتتراوح بين 50 و80 درجة مئوية، مسبباً ذوباناً بالمعدات وحرائق محدودة بوحدات التبريد.
وفي ضوء الفحص التقني، استغل المهاجمون ثغرات أمنية خطيرة في لوحات التحكم الصناعية المرتبطة بالإنترنت، حيث مكنهم هذا النفاذ غير المصرح به من السيطرة الكاملة على الإعدادات التشغيلية للمجمدات دون الحاجة إلى التواجد الميداني بالمتاجر.
ونتيجة لهذا التخريب الواسع، تكبدت سلاسل التجزئة الأوروبية خسائر مالية فادحة قُدرت بمئات الملايين من اليوروهات، حيث تجاوزت الأزمة مجرد خسارة مخزون سلعي إلى تهديد مباشر لسلامة سلاسل الإمداد الغذائي واستقرار الأسواق في القارة بأكملها.
علاوة على ذلك، وصف مفوض الغذاء والزراعة بالاتحاد الأوروبي كريستوف هانسن ما جرى بأنه تقويض متعمد للأمن الغذائي للمواطنين، مما دفع إدارات المتاجر المستهدفة إلى فصل آلاف وحدات التبريد والمجمدات عن شبكة الإنترنت بشكل فوري وعاجل.
دوافع استراتيجية وشبهات دولية تحرك الأزمة
ومن جانبهم، شدد خبراء التكنولوجيا على أن تحديث البرمجيات لم يعد كافياً لحماية الأجهزة القديمة، مما استوجب تطبيق إجراءات صارمة تشمل إعادة ضبط المصانع، وتغيير كلمات المرور، والاعتماد على شبكات الجيل الخامس الأكثر أماناً لعزل الأنظمة.
وفي سياق متصل، لم تعلن أي عصابة سيبرانية مسؤوليتها عن تلك الهجمات حتى الآن، كما امتنع المهاجمون عن طلب فدية مالية، مما عزز قناعة أجهزة الاستخبارات بأن الهدف الأساسي تخريبي استراتيجي ولا يمت للتربح الجنائي بصلة.
ومن هذا المنطلق، رجحت التقييمات الأمنية وقوف جهات مدعومة من دول كبرى وراء العملية بهدف اختبار أسلحة سيبرانية نوعية، قادرة على شل البنية التحتية الحيوية وإرباك حركة الإمدادات الغذائية في الدول الغربية عبر أدوات غير نمطية.
وبالتوازي مع ذلك، تواصل الأجهزة القضائية والأمنية داخل دولتي بلجيكا وفرنسا إجراء تحقيقات واسعة لتعقب مسار الاختراق، رغم غياب الأدلة الجنائية القاطعة التي تحدد هوية الطرف المنفذ لحرب التبريد الرقمية بدقة حتى هذه اللحظة.
ومع ذلك، وجهت تقارير استخباراتية متخصصة أصابع الاتهام غير المباشرة نحو روسيا والصين، استناداً إلى امتلاكهما قدرات برمجية فائقة لاختراق الشبكات الصناعية، وتزامناً مع تصاعد التوترات السياسية الحادة القائمة بين موسكو والاتحاد الأوروبي حالياً.
ومن منظور الخبراء، يمثل هذا النمط المتطور من العمليات السيبرانية تحولاً خطيراً في استهداف المرافق المدنية الحيوية، حيث أصبح التلاعب بالأمن الغذائي وسيلة ضغط جيوسياسية بديلة عن الأسلحة التقليدية لإشاعة الذعر وسط المجتمعات.
تداعيات حرب التبريد على الأسواق المصرية
وعلى الصعيد المصري، فتحت تداعيات الأزمة الباب لتساؤلات ملحة حول جاهزية السوق المحلية، خاصة أن كبرى سلاسل التجزئة والمراكز اللوجستية في مصر تعتمد كلياً على نفس الموردين العالميين لأنظمة التبريد مثل شركتي دانفوس وكوبلاند.
وبناءً على تلك الحقائق، تصبح المنشآت التجارية المصرية عرضة للاختراق الخارجي إذا كانت تشغل وحدات تبريد قديمة متصلة بالإنترنت العام، أو إذا واصل مسؤولوها الإبقاء على كلمات المرور الافتراضية الممنوحة مع الأجهزة دون تحديثها.
في المقابل، تفرض السلطات التابعة لنظام قائد الانقلاب العسكري عبدالفتاح السيسي عبر المجلس الأعلى للأمن السيبراني تدابير تقنية وإجراءات حمائية مشددة، بهدف تأمين المنشآت الاستراتيجية الوطنية والحد من مخاطر الهجمات الرقمية الخارجية المباغتة.
إلى جانب ذلك، تستند الثقافة التشغيلية في معظم المتاجر المصرية حتى الآن إلى المراقبة البشرية اليدوية والشبكات الداخلية المغلقة، وهو نمط تقليدي يسهم بصورة غير مباشرة في تقليص فرص القرصنة السيبرانية العابرة للحدود الجغرافية.
ورغم هذه العوامل المطمئنة، يطالب متخصصو أمن المعلومات في القاهرة مسؤولي شركات الأغذية والتجزئة بضرورة إجراء تدقيق شامل لكافة وحدات التبريد، وعزلها فوراً عن الإنترنت العام لمنع تسرب أي اختراقات محتملة عبر الشبكات المفتوحة.
وفي المحصلة النهائية، تستدعي تطورات حرب الثلاجات العالمية اتخاذ خطوات استباقية لحماية الأمن الغذائي القومي، عبر ترقية بروتوكولات الحماية وفصل الأنظمة الحساسة، لضمان تحصين الإمدادات التموينية في مصر ضد أي هزات مفاجئة قادمة.